

In sintesi. Per proteggere le aziende dagli attacchi guidati dall’intelligenza artificiale servono difese stratificate: privilegio minimo, cifratura end-to-end, rilevamento e risposta basati su IA, monitoraggio continuo via SIEM/SOAR, patch management tempestivo, segmentazione di rete e piani di risposta agli incidenti testati con regolarità.
Oggi il cloud è centrale nella strategia digitale delle aziende: circa il 94% delle grandi organizzazioni ha già migrato sul cloud almeno parte dei propri sistemi. Questa scelta porta agilità e scalabilità, ma anche nuovi rischi, perché gli attacchi informatici evolvono rapidamente e diventano sempre più sofisticati, soprattutto quando sfruttano l’intelligenza artificiale (IA).
Per difendere dati e servizi dalle minacce basate sull’IA è necessario un approccio preventivo e multilivello. Le pratiche più efficaci includono:
- applicare il principio del privilegio minimo;
- cifrare i dati sensibili sia in transito sia a riposo;
- adottare strumenti moderni di rilevamento e risposta basati su IA;
- monitorare in modo continuo gli eventi di sicurezza;
- aggiornare regolarmente tutti i componenti dell’infrastruttura;
- segmentare la rete in zone isolate;
- predisporre un piano chiaro di risposta agli incidenti e di continuità operativa.
Combinando queste misure in modo coerente, le organizzazioni riducono i rischi, resistono meglio agli attacchi e preservano la fiducia dei clienti. Disporre di un archiviazione cloud sicura non è mai stato così importante e richiede la massima attenzione alla protezione dei dati.
Cos’è la sicurezza cloud contro le minacce informatiche basate sull’IA?
La sicurezza cloud è l’insieme di tecnologie, policy, procedure e controlli che proteggono dati, applicazioni e infrastrutture ospitati nel cloud. L’obiettivo primario è garantire riservatezza, integrità e disponibilità delle risorse, bloccando accessi non autorizzati, esfiltrazione di dati e altri attacchi. Con l’ingresso dell’IA nei processi aziendali, anche le minacce evolvono: le difese tradizionali non sono più sufficienti.
L’IA applicata alla sicurezza cloud sta trasformando il modo in cui si gestiscono le minacce. Non si tratta più solo di reagire dopo un incidente, ma di riconoscere segnali sospetti il prima possibile e bloccare l’azione in corso. I sistemi basati su IA individuano attività anomale in pochi secondi, analizzando grandi volumi di dati provenienti da endpoint, reti e workload cloud. In questo modo gli attaccanti hanno meno tempo per causare danni. Il vantaggio è anche di business: si riducono i costi operativi e si proteggono meglio i dati dei clienti, con impatto positivo su metriche come retention e fidelizzazione.
Qual è la differenza tra minacce informatiche tradizionali e quelle basate sull’intelligenza artificiale?
La differenza principale è la capacità di adattamento: le minacce tradizionali seguono schemi più rigidi, mentre quelle basate su IA cambiano rapidamente e si evolvono. Le minacce classiche — come virus elementari o campagne di phishing rudimentali — si fondano su firme o regole note. Molti strumenti di sicurezza tradizionali confrontano file e traffico con un elenco di minacce già conosciute e bloccano in caso di corrispondenza.
Gli attacchi guidati dall’IA, al contrario, possono mutare forma e stile in pochissimo tempo. I cybercriminali utilizzano l’IA generativa per scrivere email di phishing estremamente credibili, creare identità deepfake e orchestrare frodi vocali sintetiche (vishing). Diventa così difficile distinguere ciò che è reale da ciò che non lo è, sia per le persone sia per gli strumenti di sicurezza più datati. Il tema è collegato anche all’evoluzione dei chatbot basati sull’intelligenza artificiale, perché gli stessi meccanismi di apprendimento e generazione del linguaggio possono essere usati sia per servizi legittimi sia per attacchi più sofisticati. L’IA consente inoltre di sviluppare exploit automatici e malware capaci di modificare il proprio comportamento per eludere i controlli, apprendendo dai tentativi falliti. A differenza dei sistemi basati esclusivamente su firme, l’IA è in grado di riconoscere modelli sospetti prima ancora che una minaccia venga catalogata in un database ufficiale. Per questo motivo anche la difesa deve adottare metodi capaci di apprendere e aggiornarsi in modo continuo.
Perché le aziende sono più vulnerabili nel cloud di fronte alle minacce IA?
La migrazione al cloud porta agilità, flessibilità e facilità di scalabilità, ma apre anche nuove possibilità per gli attaccanti. Le aziende usano il cloud per archiviare dati, elaborare informazioni e collaborare, esponendosi a maggiori rischi di accessi non autorizzati, furti e perdite di dati.
Il primo fattore è l’ampliamento della superficie di attacco. Nel cloud, dati e servizi sono spesso distribuiti su più ambienti, con numerosi punti di ingresso potenzialmente sfruttabili. Gli ambienti ibridi e multi-cloud complicano ulteriormente il controllo, perché richiedono visibilità completa e policy coerenti su piattaforme eterogenee.
Il secondo fattore è il modello di responsabilità condivisa. Il provider protegge l’infrastruttura di base (hardware, rete, data center fisici), mentre il cliente è responsabile di dati, applicazioni e accessi. Quando questa divisione non è chiara si aprono lacune di sicurezza. Gli errori di configurazione — bucket pubblici, permessi IAM troppo permissivi — sono tra le cause più comuni di violazioni. Un attaccante che utilizza l’IA può sfruttare queste falle in tempi rapidissimi se non vengono individuate per tempo. Anche l’errore umano (configurazioni errate, controlli deboli, patch in ritardo) rimane un elemento di rischio importante.
Infine, l’IA generativa introduce nuove vulnerabilità: ad esempio, dati sensibili che finiscono inavvertitamente in processi di addestramento o di test. Nel cloud, inoltre, i workload possono nascere e dismettersi in pochi minuti: gli strumenti tradizionali faticano ad applicare policy di sicurezza in tempo reale, lasciando spazio ad attacchi guidati dall’IA.
Quali tipi di minacce IA attaccano la sicurezza cloud?
Le minacce basate su IA non sono semplicemente una versione “potenziata” degli attacchi classici: sono più automatizzate, più personalizzate e capaci di adattarsi. Nel cloud, ambiente per natura dinamico, queste minacce trovano condizioni particolarmente favorevoli.
Phishing automatizzato e social engineering guidati dall’IA
Il phishing esiste da anni, ma l’IA lo ha reso molto più mirato. L’IA generativa è in grado di creare email, messaggi e siti falsi quasi indistinguibili dagli originali. Analizza profili social, comunicazioni pubbliche e informazioni aziendali per costruire messaggi tagliati su misura per una specifica vittima. Può, ad esempio, redigere un’email che imita lo stile di un dirigente e cita dettagli reali di un progetto, rendendo l’inganno estremamente credibile.
L’IA viene impiegata anche per generare deepfake audio e video. Un attaccante può creare un messaggio vocale che sembra provenire dal CEO e che richiede un pagamento urgente o credenziali di accesso. In questi scenari verificare l’identità diventa decisamente più complesso. L’automazione consente inoltre campagne su larga scala con un’efficacia mai vista prima, superando le difese basate su parole chiave o pattern statici. Servono quindi difese capaci di apprendere e adattarsi alla stessa velocità.
Malware evolutivo e ransomware adattivo
Malware e ransomware basati su IA risultano particolarmente pericolosi nel cloud. A differenza dei malware tradizionali, dotati di firme più stabili, il malware evolutivo può modificare codice e comportamento sfruttando tecniche di machine learning, riducendo l’efficacia dei controlli basati esclusivamente su firme. Può inoltre osservare le reazioni dei sistemi di sicurezza e adattare le tattiche per evitare isolamento e blocchi.
Il ransomware adattivo individua i dati più importanti e li cifra per primi. È in grado di studiare come vengono utilizzati i dati, quali sistemi dipendono da cosa e dove risiedono le informazioni più sensibili. Una volta entrato, si muove autonomamente nell’ambiente cloud, individua i backup e tenta di compromettere anche le soluzioni di ripristino, impedendo all’azienda il recupero. L’impatto può essere severo: perdite economiche dirette e gravi danni reputazionali.
Tecniche avanzate di evasione dei controlli di sicurezza
Gli attaccanti sfruttano l’IA anche per aggirare i controlli perimetrali: firewall, IDS/IPS e altri sistemi di difesa. Gli algoritmi analizzano log e traffico per individuare punti deboli e poi imitano comportamenti normali per passare inosservati.
Per esempio, possono generare traffico che sembra parte della normale operatività aziendale, rendendo più difficile distinguere il traffico malevolo da quello legittimo. Possono inoltre sfruttare configurazioni cloud errate per ottenere privilegi elevati o esfiltrare dati senza far scattare allarmi. Sono in grado di diluire l’attacco nel tempo, ostacolando la correlazione degli eventi e la rilevazione di un’azione coordinata. In simili scenari i controlli statici non bastano.
Abusi delle API e vulnerabilità zero-day guidati dall’IA
Le API consentono la comunicazione tra servizi e applicazioni cloud. Se un’API presenta un punto debole, un attaccante può sfruttarlo per accedere a risorse cloud senza autorizzazione. L’IA accelera la ricerca e lo sfruttamento delle vulnerabilità, comprese le zero-day (difetti non ancora noti al vendor e privi di patch).
Gli strumenti basati su IA possono eseguire scansioni e analisi comportamentali per individuare problemi come autenticazione debole, configurazioni errate o logiche applicative difettose. Una volta identificato il punto debole, l’IA genera payload mirati e li riproduce su larga scala. È inoltre in grado di accelerare la scoperta di nuove zero-day. Per questo motivo, la protezione delle API e una solida gestione delle vulnerabilità sono pilastri fondamentali della sicurezza cloud.
Pratiche di sicurezza cloud che proteggono dalle minacce IA
Per difendersi dalle minacce basate sull’IA serve un approccio solido e stratificato. Le pratiche che seguono costituiscono la base per costruire una sicurezza più resiliente in un contesto ad alta esposizione.
Applicare il principio del privilegio minimo e la gestione delle identità (IAM)
Il principio del privilegio minimo (Principle of Least Privilege, PoLP) consiste nell’assegnare a utenti, ruoli e servizi solo i permessi strettamente necessari, senza concessioni in eccesso. Ne consegue una riduzione della superficie di attacco: se un account viene compromesso, l’attaccante trova meno porte aperte e provoca meno danni.
La gestione delle identità e degli accessi (IAM) è lo strumento che traduce questo principio in pratica. Un sistema IAM ben configurato governa chi può accedere a cosa, revoca gli accessi a chi lascia l’azienda e verifica la coerenza dei permessi. Include:
- controlli basati sui ruoli (RBAC);
- accesso condizionale (ad esempio, solo da dispositivi o reti attendibili);
- autenticazione a più fattori (MFA), che rende molto più difficile compromettere un account anche in caso di furto della password.
Cifrare i dati sensibili in transito e a riposo
La cifratura è una difesa di base per proteggere i dati sensibili nel cloud. È necessario cifrare i dati:
- a riposo, quando sono archiviati;
- in transito, quando si spostano in rete.
In questo modo, anche in caso di intercettazione o accesso non autorizzato, i dati restano illeggibili senza la chiave.
Per i dati a riposo si utilizzano standard come AES-256 e, ove possibile, chiavi gestite dal cliente attraverso servizi come AWS KMS o Azure Key Vault (anziché le sole chiavi predefinite del provider). Per i dati in transito si impiegano protocolli come TLS 1.3, IPsec e SSH. Sono essenziali anche la rotazione regolare delle chiavi e una loro protezione robusta (ad esempio tramite HSM). Prima di cifrare, è utile classificare i dati: quelli più sensibili richiedono protezioni più rigorose.
Implementare soluzioni avanzate di rilevamento e risposta alle minacce basate sull’IA
Se gli attacchi sfruttano l’IA, anche la difesa deve essere intelligente. Servono strumenti capaci di riconoscere comportamenti anomali e di ridurre i tempi tra rilevamento e risposta. I sistemi basati su machine learning e deep learning individuano pattern sospetti su reti, applicazioni e workload cloud, segnalando attività rischiose prima che si trasformino in incidenti veri e propri.
Questi sistemi migliorano analizzando in modo continuo i dati provenienti da endpoint, rete e workload, senza dipendere unicamente da aggiornamenti manuali. Le piattaforme CNAPP basate su IA — per esempio la Singularity™ Platform di SentinelOne — offrono protezione runtime, gestione delle vulnerabilità senza agenti e supporto per il controllo della conformità. Il risultato è una risposta più rapida, minori interruzioni e una protezione più solida dei dati.
Monitorare costantemente eventi e attività attraverso sistemi SIEM e SOAR
Il monitoraggio continuo è fondamentale nel cloud. SIEM e SOAR consentono di raccogliere, analizzare e correlare log ed eventi di sicurezza provenienti da molteplici fonti:
- i SIEM offrono monitoraggio in tempo reale, supportano l’individuazione di incidenti e generano report di conformità;
- i SOAR automatizzano molte azioni: orchestrano procedure, eseguono risposte e gestiscono flussi di lavoro.
In sostanza, invece di analizzare manualmente centinaia di alert, si automatizzano segmenti rilevanti della risposta. Con SIEM e SOAR si ottengono maggiore visibilità e tempi di reazione più brevi.
Aggiornare regolarmente patch, sistemi operativi e applicazioni cloud
Molte vulnerabilità nascono da patch applicate in ritardo. Gli attaccanti sfruttano spesso falle già note e già corrette, ma non ancora aggiornate in azienda. È quindi fondamentale mantenere sempre aggiornati sistemi operativi, applicazioni e componenti dell’infrastruttura.
Il processo deve essere rapido e accurato. Gli strumenti centralizzati di patch management permettono di automatizzare pianificazione e distribuzione, riducendo gli errori umani. Sono inoltre utili audit e controlli periodici per verificare che:
- gli aggiornamenti siano stati installati correttamente;
- le applicazioni rimangano sicure by design;
- le patch non introducano nuove debolezze.
La gestione delle vulnerabilità è un ciclo continuo: scansione, identificazione, prioritizzazione e remediation.
Adottare la segmentazione della rete e firewall di nuova generazione nel cloud
La segmentazione suddivide la rete in zone più piccole e isolate. Quando un attaccante penetra in una zona, fa molta più fatica a spostarsi verso le altre (movimento laterale). Nel cloud si realizza attraverso VPC e strumenti come gli NSG (Network Security Group), per separare servizi e ambienti.
Azioni tipiche:
- creare sottoreti per isolare le risorse;
- utilizzare ACL per regolare il traffico tra segmenti;
- impiegare security group per limitare le comunicazioni.
Inoltre, i firewall di nuova generazione (NGFW) e i Web Application Firewall (WAF) filtrano il traffico e proteggono dagli attacchi web più diffusi — SQL injection, XSS e DDoS. Se configurati correttamente, rendono molto più difficile muoversi liberamente nell’ambiente cloud.
Pianificare e testare la risposta agli incidenti e la business continuity
Anche con difese solide, un incidente può sempre verificarsi. Per questo sono indispensabili piani chiari di risposta agli incidenti (IR) e di continuità operativa (BC). Un piano IR definisce le modalità di rilevamento, contenimento e ripristino dopo un attacco.
Elementi tipici:
- team IR dedicato;
- ruoli e responsabilità chiari;
- procedure di recupero, ripristino e rollback.
La business continuity, supportata da disaster recovery (DR) in cloud, riguarda backup e riattivazione dei sistemi critici dopo violazioni, errori o incidenti. Il cloud abilita ripristini più rapidi e tempi di fermo ridotti, ma i piani vanno testati con regolarità attraverso simulazioni e penetration test, includendo scenari ispirati ad attacchi guidati dall’IA.
Quali tecnologie supportano le migliori pratiche di sicurezza cloud contro l’IA?
Le minacce basate su IA richiedono strumenti moderni. Oggi le migliori soluzioni di sicurezza cloud funzionano se integrate tra loro, in modo da coprire più aree con una gestione unificata.
CSPM: Cloud Security Posture Management
Il CSPM aiuta a individuare e correggere i rischi legati alle configurazioni cloud errate. Nel cloud, gli errori di configurazione sono una causa frequente di violazioni. Gli strumenti CSPM monitorano in modo continuo gli ambienti cloud per individuare:
- configurazioni errate;
- problemi di conformità;
- rischi di sicurezza.
Un CSPM efficace non si limita a segnalare: applica regole e best practice in modo uniforme su ambienti ibridi e multi-cloud, incluse piattaforme come Kubernetes. Può supportare governance, risposta agli incidenti, controlli di conformità e integrazione DevOps. Ad esempio, il CSPM di SentinelOne consente un avvio senza agenti in pochi minuti e contribuisce a eliminare configurazioni errate.
CIEM: Cloud Infrastructure Entitlement Management
Il CIEM si concentra sui rischi legati ai permessi: privilegi eccessivi, ruoli lasciati attivi, autorizzazioni inutili. In ambienti con molti utenti e servizi, i permessi tendono a crescere nel tempo fino a diventare troppo ampi. Gli attaccanti che usano l’IA cercano proprio queste falle per ottenere privilegi elevati e spostarsi tra i servizi.
Le soluzioni CIEM analizzano costantemente diritti e autorizzazioni e supportano l’applicazione precisa del privilegio minimo, riducendo il rischio di esfiltrazione di dati e di account compromessi.
Piattaforme di protezione del carico di lavoro cloud (CWPP)
Le CWPP proteggono i workload eseguiti nel cloud: macchine virtuali, container, funzioni serverless e microservizi. Trattandosi del nucleo delle applicazioni cloud-native, sono anche i bersagli principali.
Le CWPP offrono:
- gestione delle vulnerabilità;
- controllo della conformità;
- rilevamento delle minacce in runtime.
Le soluzioni basate su IA — come SentinelOne Singularity™ Cloud Workload Security — utilizzano rilevamento e risposta automatici per bloccare ransomware, zero-day e altre minacce runtime in tempo reale, con supporto per container, Kubernetes, VM, server fisici e funzioni serverless.
Soluzioni CASB e controllo degli accessi alle API
I CASB fungono da “ponte” tra utenti e servizi cloud, applicando policy di sicurezza e offrendo visibilità sull’uso delle applicazioni cloud. Aiutano a controllare dati e conformità su più servizi.
Esistono:
- CASB basati su API (integrazione diretta con i servizi cloud);
- CASB basati su proxy (controllo in tempo reale del traffico instradato).
Accanto ai CASB è indispensabile un controllo rigoroso delle API:
- API gateway sicuri;
- autenticazione forte;
- autorizzazioni granulari;
- monitoraggio continuo del traffico API.
Gli strumenti SAST e DAST possono individuare vulnerabilità nelle API e nei template Infrastructure as Code (IaC) prima della messa in produzione.
Utilizzo di reti private virtuali (VPC) e micro-segmentazione
Le VPC sono reti virtuali isolate all’interno di un cloud pubblico, dove l’azienda può gestire routing, gateway e intervalli IP. L’isolamento aiuta a separare workload e dati sensibili.
La micro-segmentazione spinge oltre il principio di separazione, fino al singolo workload, applicando regole molto specifiche tra micro-zone. Limita fortemente il movimento laterale: anche in caso di compromissione di un segmento, il resto dell’ambiente rimane più protetto. Si implementa con sottoreti, ACL e security group, in combinazione con firewall moderni.
Consigli pratici: come rafforzare la sicurezza cloud aziendale contro le minacce IA
Per aumentare la sicurezza cloud contro le minacce basate sull’IA non bastano gli strumenti: servono anche processi e procedure consolidate. Di seguito alcune azioni pratiche per costruire una difesa più solida.
Formare il personale e promuovere una cultura della sicurezza
Molte violazioni nascono da errori umani: configurazioni errate, permessi troppo ampi, uso scorretto del cloud. Per questo la formazione è un investimento strategico. Deve essere continua e includere i rischi moderni come phishing avanzato, deepfake e frodi vocali sintetiche.
Argomenti utili in formazione:
- riconoscimento di phishing e social engineering;
- uso sicuro delle password e dei password manager;
- MFA e motivi per cui va attivata;
- uso corretto degli strumenti cloud e delle condivisioni.
Tutti devono essere coinvolti, dal top management alle nuove risorse, e ciascuno deve comprendere il modello di responsabilità condivisa nel cloud.
Revisionare e aggiornare periodicamente policy, controlli e configurazioni
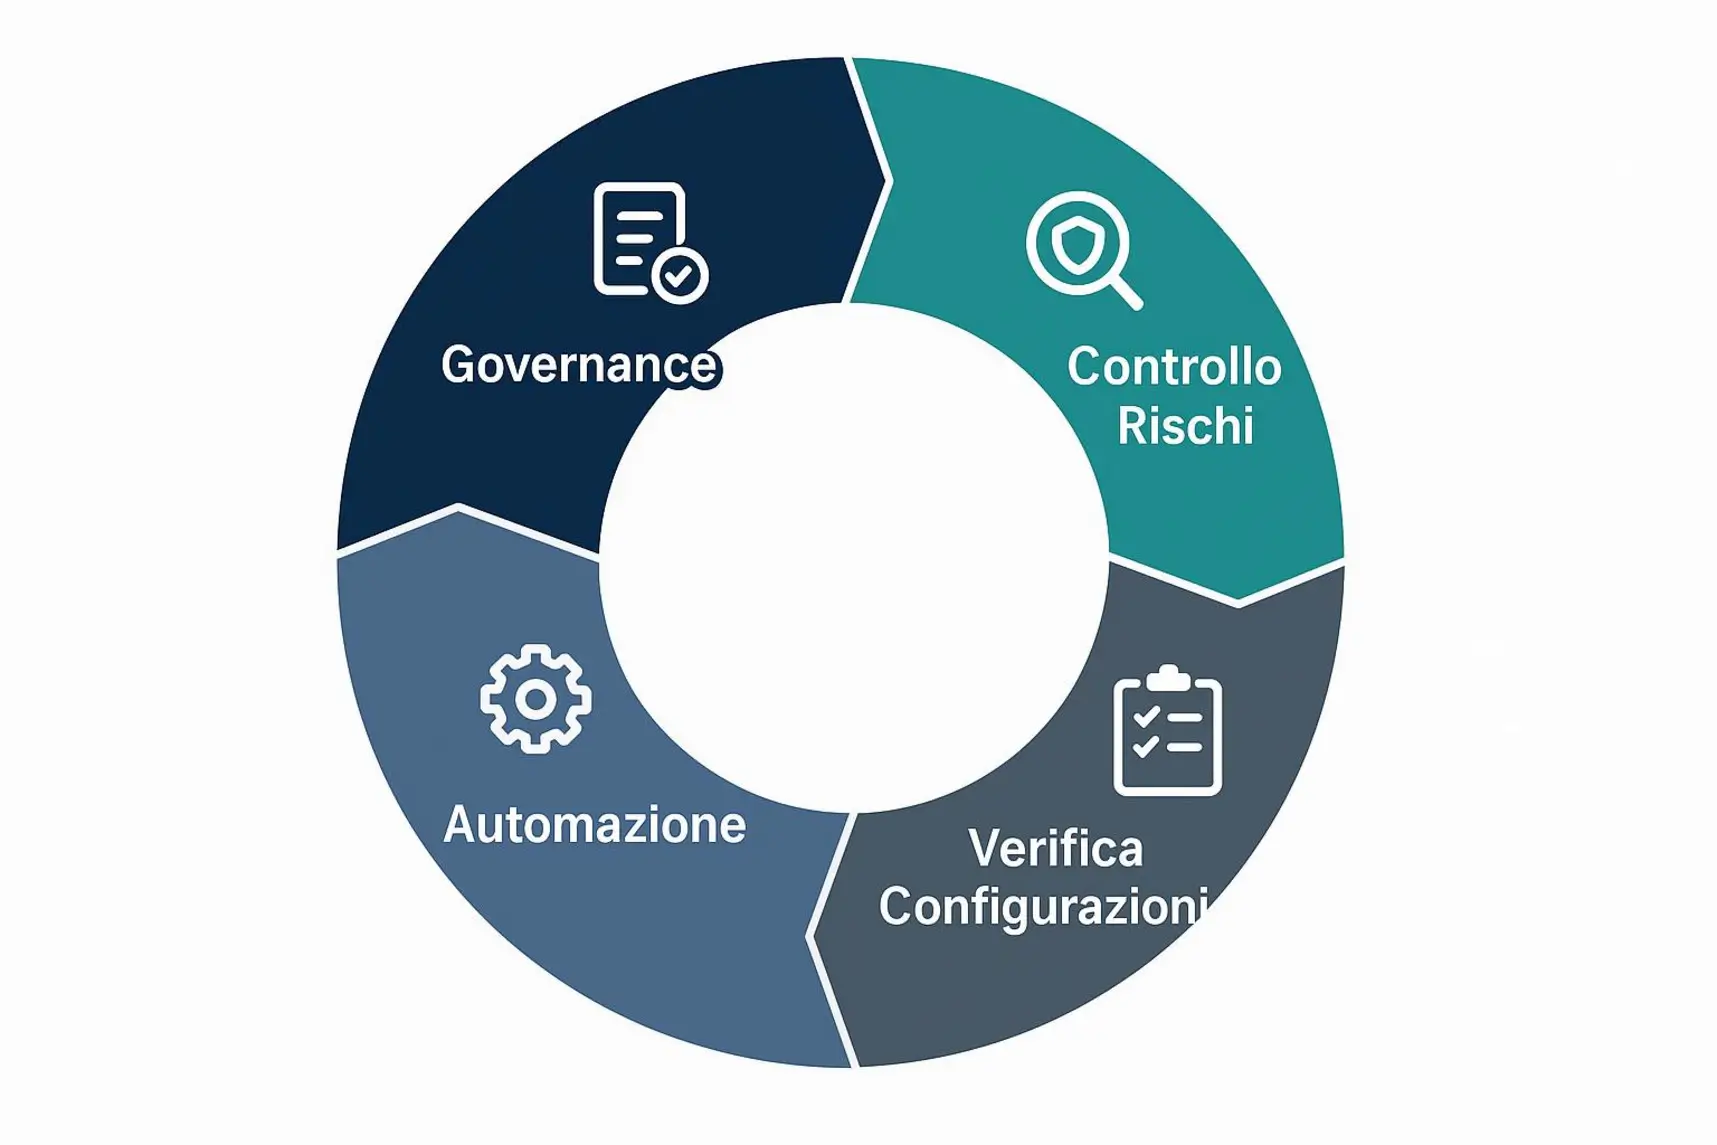
Minacce e tecnologie evolvono rapidamente: una configurazione adeguata oggi può rivelarsi rischiosa domani. Serve un processo continuo di revisione di policy e controlli.
Azioni consigliate:
- definire la governance cloud sulla base di standard come NIST CSF o ISO 27001;
- effettuare valutazioni dei rischi periodiche;
- verificare configurazioni, ruoli IAM, cifratura e logging;
- automatizzare l’applicazione di configurazioni coerenti e l’individuazione rapida degli errori.
 Misurare l’efficacia attraverso test e simulazioni di attacchi IA-driven
Non si conosce davvero la solidità di una difesa fino a quando non la si mette alla prova. I penetration test consentono di individuare punti deboli reali. Le simulazioni che riproducono tecniche di attacco basate sull’IA sono ancora più utili, perché testano anche le capacità di rilevamento e risposta.
Per esempio, l’Offensive Security Engine™ di SentinelOne consente di individuare e correggere le vulnerabilità prima degli attacchi, sfruttando Verified Exploit Paths™ e simulazioni avanzate. Dopo i test, la velocità di remediation è cruciale: patch e modifiche devono essere applicate rapidamente per ridurre i rischi. Queste attività rafforzano anche le procedure di IR e l’addestramento del team.
Privilegiare strumenti integrati e collaborativi in una difesa multilivello
La sicurezza cloud non è un singolo prodotto. Per fermare le minacce basate sull’IA conviene spesso scegliere strumenti integrati che operano in sinergia. Le piattaforme CNAPP basate su IA — come Microsoft Cloud Security o Singularity™ Cloud Security di SentinelOne — unificano la protezione di workload, applicazioni e dati.
Molte piattaforme aggregano componenti come CSPM, CWPP, CIEM, CDR e AI Security Posture Management in un unico punto di controllo. Ne deriva una riduzione dei silos, una maggiore visibilità e tempi di risposta più brevi. Strumenti con query in linguaggio naturale su un data lake unificato — come Purple AI di SentinelOne — accelerano le indagini. È altrettanto importante la collaborazione tra persone: coinvolgere legal, compliance e risk aiuta a presidiare gli aspetti normativi ed etici prima di portare l’IA in produzione.
Sfide e limiti nell’uso delle pratiche di sicurezza cloud contro le minacce IA
L’IA può rappresentare un grande aiuto per la sicurezza cloud, ma porta con sé anche limiti pratici. Conoscerli aiuta a prendere decisioni realistiche ed evitare false aspettative.
Limiti delle soluzioni automatizzate e rischio di falsi positivi/negativi
Automazione e IA sono potenti, ma non infallibili. Affidarsi completamente a sistemi automatici comporta rischi: un modello può sbagliare, essere manipolato o bloccare attività legittime. Ne conseguono:
- falsi positivi (allarmi inutili);
- falsi negativi (minacce reali non rilevate).
I modelli dipendono dai dati con cui sono addestrati. Se i dataset sono incompleti o sbilanciati, le decisioni peggiorano. Nel cloud, con workload variabili e comportamenti utente eterogenei, garantire sempre la massima precisione è difficile. La supervisione umana resta essenziale per validare le azioni automatiche e gestire le eccezioni.
Dipendenza dai provider cloud e zone d’ombra nella responsabilità condivisa
Il provider protegge l’infrastruttura di base; il cliente protegge ciò che gestisce nel cloud. Nella pratica, soprattutto in scenari multi-cloud e ibridi, possono emergere zone grigie. Se non è chiaro chi fa cosa, alcune aree possono restare scoperte.
Molte aziende si affidano ai controlli integrati del provider, ma questi possono non essere sufficienti o non risultare configurati in modo adatto al contesto specifico. Inoltre, integrare strumenti IA con sistemi legacy può essere complesso e richiedere connettori o soluzioni intermedie. La dipendenza da terze parti è un rischio intrinseco del cloud e richiede valutazioni accurate e chiarezza nelle responsabilità.
Costi e complessità nell’integrazione di nuove tecnologie di difesa
L’adozione di strumenti di sicurezza basati su IA comporta costi e tempi non trascurabili. Addestrare e mantenere i modelli richiede capacità di calcolo e storage, con costi cloud che possono lievitare. Le PMI possono fare fatica a bilanciare costi e copertura, ricorrendo a implementazioni parziali.
C’è poi il tema delle competenze: non tutti i team sono in grado di gestire modelli, monitorare il calo di prestazioni nel tempo (model drift) e integrare davvero l’IA nei processi di sicurezza. La carenza di profili che padroneggiano sia IA sia cybersecurity può rallentare i progetti e ridurne i risultati.
Privacy dei dati, conformità normativa e gestione dei bias degli algoritmi
Privacy e bias dei dati sono temi di forte rilievo. Se i dati di addestramento sono distorti o incompleti, l’IA può prendere decisioni errate o ingiuste, oltre a generare allarmi inutili o mancate rilevazioni.
Inoltre, l’uso dell’IA nella sicurezza cloud si interseca con normative come GDPR, HIPAA, DORA e NIS2, che impongono obblighi di protezione e privacy. Quando un sistema IA blocca utenti o transazioni in modo automatico, sono necessarie trasparenza e responsabilità. Le aziende devono definire regole chiare su quando l’IA può agire e mantenere la supervisione umana. Il piano etico e normativo richiede attenzione costante e dialogo tra tecnici, legali e funzioni di compliance.
Domande frequenti sulla sicurezza cloud contro le minacce informatiche IA
La sicurezza cloud, soprattutto in presenza di attacchi basati sull’IA, suscita molte domande. Di seguito le risposte ai dubbi più ricorrenti.
Qual è la differenza tra sicurezza cloud e sicurezza tradizionale on-premise?
Entrambe rientrano nella cybersecurity, ma differiscono per controllo e responsabilità. Nel modello on-premise l’azienda gestisce direttamente infrastruttura e sicurezza nei propri data center, con pieno controllo, ma spesso a costi più elevati e con scalabilità inferiore.
Nel cloud, dati e servizi sono ospitati presso provider terzi. La differenza chiave è la responsabilità condivisa: il provider protegge l’infrastruttura di base, mentre il cliente è responsabile di dati, applicazioni, accessi e configurazioni. L’attenzione si sposta quindi su IAM, cifratura, gestione delle configurazioni e monitoraggio continuo, spesso supportato dall’IA. Il cloud è più flessibile, ma può ampliare la superficie di attacco e introdurre complessità operative.
La crittografia è sufficiente contro i ransomware basati su IA?
La crittografia è fondamentale, ma da sola non basta contro i ransomware basati sull’IA. Cifrare i dati a riposo e in transito protegge da intercettazioni e accessi non autorizzati, ma un ransomware “intelligente” può tentare di:
- colpire i dati prima che vengano protetti in modo adeguato;
- attaccare backup e sistemi di ripristino;
- compromettere la gestione delle chiavi o gli account con privilegi.
Per difendersi servono più misure combinate: IAM robusto, soluzioni EDR/XDR con capacità IA, segmentazione di rete, backup immutabili e piani IR/DR testati. La crittografia è una barriera di primaria importanza, ma non l’unica.
Come scegliere una soluzione di sicurezza cloud adatta alle aziende?
La scelta dipende da dimensione aziendale, settore, tipologia di dati e struttura cloud. Non esiste una soluzione universale.
Criteri pratici da considerare:
- Responsabilità condivisa: chiarire ciò che è coperto dal provider e ciò che spetta all’azienda.
- Funzionalità necessarie: coperture per CSPM, CIEM, CWPP, CASB, DLP, SIEM/SOAR, EDR/XDR e funzioni avanzate di rilevamento e risposta basate sull’IA.
- Integrazione: lo strumento deve dialogare con il cloud in uso e con gli strumenti esistenti. Spesso una piattaforma CNAPP rappresenta una scelta vincente perché consolida più funzioni.
- Scalabilità: deve crescere con l’azienda e supportare ambienti ibridi o multi-cloud.
- Conformità e governance: supporto per le normative e gli standard di riferimento (es. GDPR, HIPAA, ISO 27001).
- Automazione utile: automatizzare scansioni, patching dove possibile e correzioni di configurazione per ridurre il lavoro manuale.
- Supporto e threat intelligence: aggiornamenti e supporto costanti sulle nuove minacce.
- Costi totali: valutare licenze, implementazione, gestione e competenze richieste.
L’obiettivo è scegliere strumenti adatti al proprio scenario, ben integrati, capaci di proteggere dati e operatività preservando la fiducia di clienti e partner.
Prospettive future per la sicurezza cloud contro le minacce IA
Il futuro della sicurezza cloud, con attacchi basati sull’IA sempre più sofisticati, sarà un confronto continuo tra attacco e difesa. Le strategie dovranno tenere il passo e giocare d’anticipo, impiegando l’IA stessa come strumento difensivo.
Tendenze emergenti nell’uso dell’IA per la difesa cloud
Si prevede una forte crescita del mercato globale dell’IA applicata alla cybersecurity, con stime che superano i 93,75 miliardi di dollari entro il 2030. La crescita è trainata dall’impiego di machine learning e NLP per rendere la sicurezza più rapida e precisa.
Tra le tendenze più rilevanti:
- piattaforme unificate e centralizzate come standard operativo;
- IA generativa che riduce sensibilmente i tempi medi di gestione degli incidenti (in alcuni casi oltre il 30%);
- soluzioni come Purple AI di SentinelOne che aiutano gli analisti a individuare e risolvere le minacce più rapidamente;
- architetture come LLM-PD (Large Language Model Empowered Proactive Defense), che usano LLM per analizzare dati, pianificare difese, generare codice e applicare protezioni dinamiche.
Anche la gestione delle vulnerabilità basata su IA progredirà: scansioni più intelligenti, prioritizzazione più efficace e controlli direttamente nelle pipeline CI/CD (in alcuni studi con accuratezza prossima al 98,7% nel rilevare anomalie). Altre aree di crescita: sicurezza serverless, protezione delle applicazioni di IA generativa (prompt injection e supply chain), crittografia post-quantum e CTEM (gestione continua dell’esposizione alle minacce). In pratica, l’IA sarà sempre più un motore di difesa attiva, e non soltanto uno strumento di allarme.
Il ruolo della collaborazione tra aziende, fornitori e istituzioni
La sicurezza cloud richiede un lavoro di squadra, sia interno sia esterno all’azienda. La collaborazione tra imprese, provider cloud e istituzioni pubbliche diventerà sempre più cruciale per rendere l’ecosistema digitale più sicuro.
I provider continueranno a investire in sicurezza basata sull’IA, ma i clienti devono conoscere a fondo il modello di responsabilità condivisa e applicare le best practice. La condivisione di informazioni sulle minacce tra organizzazioni può accelerare rilevamento e risposta, soprattutto su attacchi di larga scala. A livello internazionale si stanno discutendo anche limiti e regole su ciò che l’IA non dovrebbe fare, in particolare in ambiti sensibili come la cybersecurity.
Normative più severe influenzeranno l’uso dell’IA nella sicurezza cloud, imponendo trasparenza, supervisione umana e responsabilità. Coinvolgere legal, compliance e risk fin dalle prime fasi consente di gestire i vincoli normativi ed etici prima della messa in produzione. Infine, la formazione continua rimane centrale per colmare il gap di competenze e impiegare l’IA in modo responsabile ed efficace, proteggendo il futuro digitale dell’azienda.


